تست رگرسیون وب سرویس چیست؟
درباره سایت
آخرین مطالب
- مبانی و اهداف مانیتورینگ کارایی برنامههای کاربردی
- مانیتورینگ برنامه APM چیست و چرا مهم است؟
- معماری مانیتورینگ
- تست وب سرویس (قسمت دوم)
- تست نفوذ چیست؟ (قسمت دوم)
- تست نفوذ چیست؟ (قسمت سوم)
- نحوه تست محصولات و خدمات نرم افزار در شرکت گوگل
- تست نفوذ و گزارش نویسی (قسمت چهارم)
- تست نفوذ برنامه کاربردی تحت وب(قسمت پنجم)
- بهره برداری از برنامه های تحت وب - قسمت اول
امکانات وب
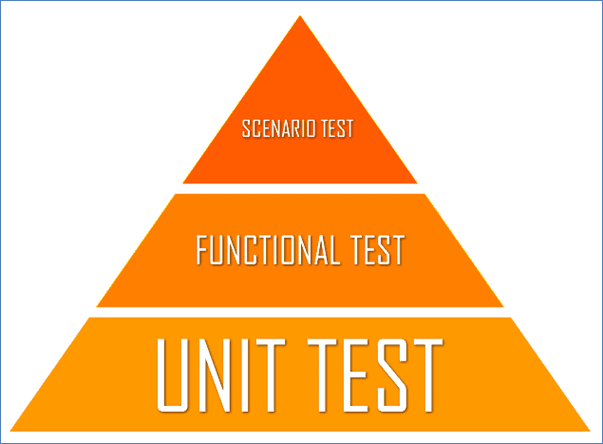 3.تست واحد وب سرویس (Unit Testing of Web Services)
تست وب سرویس تست واحد می تواند یک روش تست پایه برای هر سیستم باشد. در تست واحد ، واحدهای مجزای یک سیستم که می توانند به صورت مستقل اجرا شوند، به عنوان پایه در نظر گرفته می شوند. از دیدگاه تست وب سرو
برچسب:
نویسنده: الینا زارعیان
 پیشبرد مشارکت قبل از تست نفوذ
قبل از آغاز تست نفوذ، تسترهای نفوذ تراکنشهای پیشبرد مشارکت با مشتری را انجام میدهند تا اطمینان حاصل شود که همه در صفحه یکسان از تست نفوذ هستند. عدم ارتباط بین تستر نفوذ و مشتری که منتظر اسکن آسیبپذیری ساده است، میتوا
برچسب:
نویسنده: الینا زارعیان
 تحلیل آسیب پذیری در تست نفوذ
بعد از مرحله فوق در تست نفوذ، تسترهای نفوذ فعالانه به کشف آسیبپذیریها میپردازند تا مشخص شود که چگونه استراتژیهای بهرهبرداری آنها ممکن است موفق باشد. بهرهبرداریهای ناموفق میتواند سرویسها را از کار بیندازد، هشدارها
برچسب:
نویسنده: الینا زارعیان
نکته قابل توجه آن است که قابلیتی که توسط یک برنامه نویس (مهندس نرم افزار) تولید می شود، همان برنامه نویس وظیفه تست نرم افزار آن قابلیت در سطح برنامه نویسی را نیز برعهده دارد؛ هرچند از خدمات مهندس تست نرم افزار برای آماده سازی تستها استفاده می نما
برچسب:
نویسنده: الینا زارعیان
 گزارش نویسی در تست نفوذ
مرحله نهایی تست نفوذ، ارائه گزارش است. این جایی است که یافتههای خود را به مشتری به شیوهای قابل درک انتقال میدهیم. در تست نفوذ به آنها میگوییم که آنها به درستی کار میکنند، جایی که آنها باید وضعیت امنیتی خود را بهبود ببخشند
برچسب:
نویسنده: الینا زارعیان
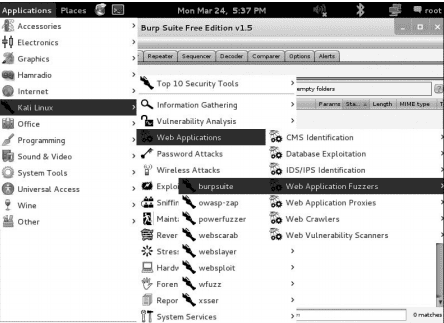 استفاده از پروکسی Burp در تست نفوذ
در تست نفوذ ما می توانیم از یک پروکسی برای ضبط درخواست و پاسخ بین مرورگر و برنامه وب استفاده کنیم تا بتوانیم دقیقا همان چیزی را که ازسمت سرور فرستاده می شود ببینیم. کالی-لینوکس همراه با نسخه رایگان Burp Suite ، یک ب
برچسب:
نویسنده: الینا زارعیان
 رویکرد زنجیره مرگ (kill chain) در تست نفوذ
استفاده از رویکرد زنجیره مرگ (Kill chain) در تست نفوذ باعث شناسایی برخی فعالیت های مهم برنامه های تحت وب می شود که عبارتند از:
شناسایی سایت هدف با توجه به نحوه میزبانی آن
شناسایی ساختار فایل سایت مانند مشخص
برچسب:
نویسنده: الینا زارعیان
 معضلات تست امنیت
هرچند تست نفوذپذیری ممکن است بسیار مفید باشد، اما دارای خطراتی نیز هست، دادن اطلاعات کامل به گروهی غیرقابل اطمینان برای انجام تست شفاف میتواند بسیار خطرناک باشد، چراکه همان گروه میتواند خود عامل نفوذ به سیستم باشد. در برخی موارد، ا
برچسب:
نویسنده: الینا زارعیان